Политика конфиденциальности для сайта: что в ней писать, где разместить и какие обязанности идут вместе с ней
Кому нужна политика конфиденциальности, что в ней писать и где разместить. Как подать уведомление в Роскомнадзор, сроки и штрафы для ИП и ООО в 2026 году.
Политика конфиденциальности для сайта обязательна, если сайт собирает данные о людях: имя и телефон в форме заявки, e-mail для рассылки, адрес доставки. Этого требует ч. 2 ст. 18.1 закона 152-ФЗ «О персональных данных»: документ публикуется на сайте, ссылка на него стоит в подвале и у каждой формы. За отсутствие политики ИП платит 10–20 тыс. ₽, компания — 30–60 тыс. ₽. Но дороже обходится то, что идёт вместе с ней: неподанное уведомление в Роскомнадзор стоит ИП и компании одинаково — 100–300 тыс. ₽, а заявки, которые хранятся на зарубежных серверах, — от 1 млн ₽.
Нужно настроить политику, формы и хранение заявок по 152-ФЗ при разработке или доработке сайта? Посчитайте проект в калькуляторе стоимости — в заявке отметьте, что сайт нужно привести к требованиям закона.
Это не юридическая консультация. Статья описывает общие требования закона на октябрь 2026 года для обычного сайта малого бизнеса. Если вы собираете медицинские данные, данные детей, биометрию или ведёте базу из десятков тысяч клиентов, обратитесь к юристу по персональным данным.
Кому нужна политика конфиденциальности на сайте
Политика нужна каждому, кто через сайт получает сведения о людях, — ООО, ИП и самозанятому, на Тильде, WordPress или собственном коде. Закон не делает скидок на размер бизнеса: требование ч. 2 ст. 18.1 152-ФЗ касается любого оператора, который собирает данные через интернет. Если на сайте есть хотя бы одна форма с именем и телефоном, политика должна быть опубликована до того, как форма заработает.
Два слова из закона понадобятся дальше, поэтому разберём их сразу:
Персональные данные — любая информация, по которой можно прямо или косвенно определить человека (ст. 3 152-ФЗ): имя вместе с телефоном, e-mail, адрес доставки, номер заказа, привязанный к покупателю.
Оператор — тот, кто решает, зачем и как эти данные обрабатывать.
Если на вашем сайте форма заявки, оператор — вы, ООО или ИП. Не студия, которая делала сайт, и не Тильда, на серверах которой лежат заявки: они обрабатывают данные по вашему поручению, а отвечать перед Роскомнадзором будете вы.
Что есть на сайте
Нужна ли политика
Форма заявки, обратный звонок, квиз
Да: вы получаете имя и телефон
Корзина и оформление заказа
Да: имя, адрес, телефон покупателя
Онлайн-чат или виджет с вводом контакта
Да: контакты и переписка
Подписка на рассылку
Да: e-mail
Только Яндекс Метрика, без форм
Практичнее считать, что да: Роскомнадзор и большинство юристов относят cookie-идентификатор вместе с IP-адресом к персональным данным, хотя прямо в законе это не записано
Ни форм, ни счётчиков, только текст и телефон
Сбора данных нет — требования нет, но такие сайты почти не встречаются
Например, мастер по ремонту техники в Казани сделал лендинг на Тильде с формой «Перезвоните мне» и подключил Метрику, чтобы видеть рекламу. У него две точки сбора данных, поэтому ему нужны политика, отдельное согласие у формы, cookie-баннер и уведомление в Роскомнадзор. То, что он работает один и заявок у него пять в неделю, на обязанности не влияет.
Название на сайте может быть любым. В законе документ называется «политика оператора в отношении обработки персональных данных», а в подвалах его чаще подписывают «Политика конфиденциальности». Роскомнадзор смотрит не на заголовок, а на то, есть ли в тексте разделы, которые требует закон.
Что должно быть в политике конфиденциальности
Политика отвечает на вопросы посетителя: кто собирает данные, какие, зачем, где и сколько хранит, кому передаёт и как их удалить. Закон (п. 2 ч. 1 ст. 18.1 152-ФЗ) требует для каждой цели указать категории и перечень данных, категории людей, способы и сроки обработки и хранения, порядок уничтожения. А ч. 2 той же статьи добавляет сведения о том, как вы защищаете данные.
На практике это раскладывается в такие разделы:
Оператор. ФИО ИП или название ООО, ИНН и ОГРН, адрес, e-mail для обращений. Без реквизитов посетитель не поймёт, к кому обращаться, а проверяющий — кого привлекать.
Какие данные и откуда. Не «персональные данные пользователей», а конкретно: «имя и телефон из формы заявки», «e-mail из подписки», «cookie и данные о посещениях через Яндекс Метрику».
Цели и данные под каждую цель. Обработать заявку — имя и телефон; доставить заказ — ещё адрес; отправлять рассылку — e-mail. Закон требует увязывать набор данных с целью, поэтому общая фраза «для уставной деятельности» не подходит.
Правовые основания. Согласие посетителя, договор с ним, требование закона.
Действия и способы. Сбор, запись, хранение, передача, удаление; с использованием компьютера или без него.
Кому передаёте. Хостинг, конструктор сайта, CRM, сервис рассылок, служба доставки, платёжный сервис. Каждый из них — обработчик по вашему поручению, и по ч. 3 ст. 6 152-ФЗ в поручении должны быть перечень данных, действия с ними, цели, обязанность хранить конфиденциальность и требования к защите. У Тильды и крупных CRM такие условия уже есть в пользовательском соглашении, у фрилансера, который «поддерживает таблицу заявок», их обычно нет.
Передача за границу. Есть она или нет. Если на сайте стоит Google Analytics или reCAPTCHA, передача есть, и об этом ниже.
Сроки хранения и уничтожение. Например: «заявки храним 1 год с последнего контакта, затем удаляем из базы и почты». Формулировка «бессрочно» противоречит закону: данные хранят не дольше, чем нужно для цели.
Права посетителя. Узнать, какие данные о нём есть, исправить, удалить, отозвать согласие, — и сроки ответа. Закон их задаёт жёстко: на запрос вы отвечаете в течение 10 рабочих дней, срок можно продлить ещё на 5, если отправить человеку мотивированное уведомление (ст. 14 152-ФЗ). После отзыва согласия обработку прекращают, а данные уничтожают не позднее 30 дней (ч. 5 ст. 21).
Защита данных. Кто имеет доступ к заявкам, где стоит база, используется ли HTTPS, как разграничены доступы, есть ли резервные копии.
Cookie. Какие сервисы их ставят, зачем и как от них отказаться.
Дата редакции. Чтобы и вы, и проверяющий понимали, какой версии документа верить. Политику обновляют при каждом изменении на сайте: новая форма, CRM, рассылка, онлайн-оплата, переезд на другой хостинг. Раз в год её стоит сверять с законом, даже если на сайте ничего не менялось.
Главное правило — политика описывает то, что реально происходит на сайте. Если в ней написано «не передаём данные третьим лицам», а заявки уходят в amoCRM и курьерскую службу, документ становится доказательством нарушения, а не защитой.
Ещё одна частая причина вопросов Роскомнадзора — расхождение политики и уведомления. Например, в политике три цели обработки, а в уведомлении одна. Или в уведомлении указана база на серверах Тильды, хотя сайт давно переехал на свой хостинг.
Структуру политики Роскомнадзор описал в рекомендациях 2017 года. Ими можно пользоваться как планом. Но они вышли до реформ 2022–2025 годов, поэтому ничего не говорят ни об отдельном согласии, ни о новом правиле хранения данных в России.
Где разместить политику и как это сделать на Тильде и на коде
Политику публикуют отдельной страницей сайта и ставят на неё ссылки везде, где посетитель оставляет данные. Так требует ч. 2 ст. 18.1 152-ФЗ: документ должен быть опубликован на тех страницах, через которые идёт сбор, и доступен без ограничений, то есть без регистрации и паролей. Обычно хватает четырёх мест: отдельная страница, подвал, каждая форма и cookie-баннер.
Отдельная страница с понятным адресом, например /politika, — текстом на HTML-странице. PDF поисковики индексируют, но на телефоне он открывается отдельным файлом и читается неудобно. А политику, вставленную картинкой, не прочитает ни посетитель с экранным диктором, ни проверяющий, который ищет нужный раздел поиском по странице.
Подвал сайта — ссылка на каждой странице. Это закрывает требование «неограниченного доступа»: с любой страницы до политики один клик.
Каждая форма — ссылка на политику и отдельная галочка согласия рядом с кнопкой. Сюда относятся всплывающие окна, квизы, корзина и форма в мобильном меню, которые чаще всего и забывают. Проверка простая: пройдите сайт как посетитель и найдите все места, где можно ввести телефон.
Cookie-баннер при первом заходе — короткий текст, кнопки «Принять» и «Отказаться», ссылка на политику.
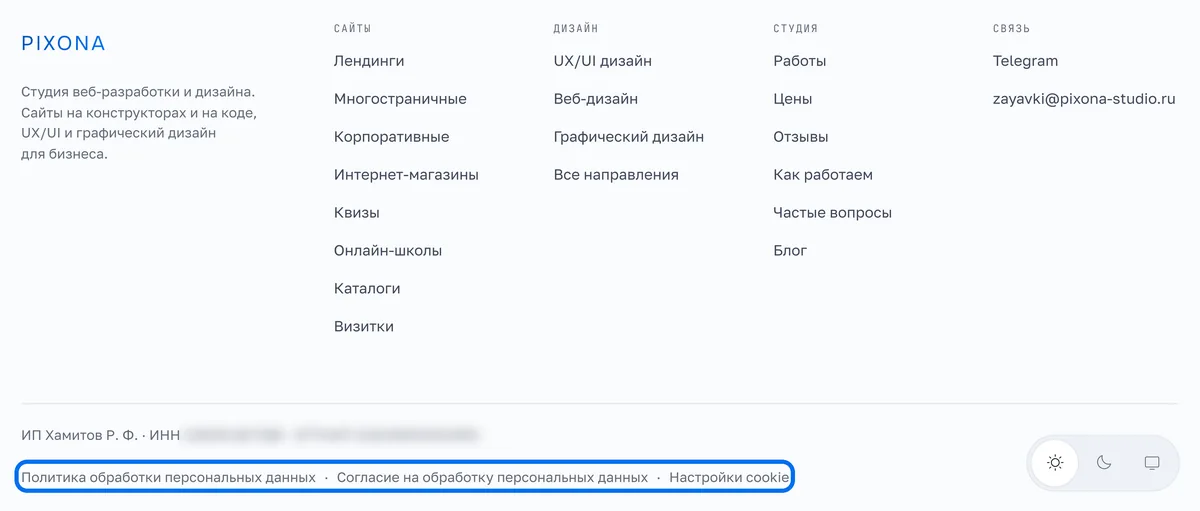
Ссылки на политику и согласие стоят в подвале каждой страницы
На Тильде всё делается штатными средствами. Текст можно собрать в бесплатном генераторе политики Тильды (tilda.cc/ru/privacy-generator): вы вводите адрес сайта, адрес страницы политики, оператора, e-mail, цели, собираемые данные и основания. Генератор даёт заготовку, которую нужно вычитать: он не знает ваших CRM, сроков хранения и того, подключён ли Google Analytics, и сама Тильда предупреждает, что не гарантирует соответствие закону. Затем создайте страницу с адресом /politika, вставьте ссылку в общий подвал, а в каждую форму добавьте поле-галочку: обязательное, не отмеченное заранее, со ссылками на политику и согласие.
На собственном коде (у нас это Next.js) политика — обычная страница, а ссылка на неё стоит в общем шаблоне подвала. Галочка согласия — часть компонента формы, из которого собираются все формы сайта. Плюс такого подхода в том, что новую форму невозможно «забыть» оформить: она собирается из того же компонента.
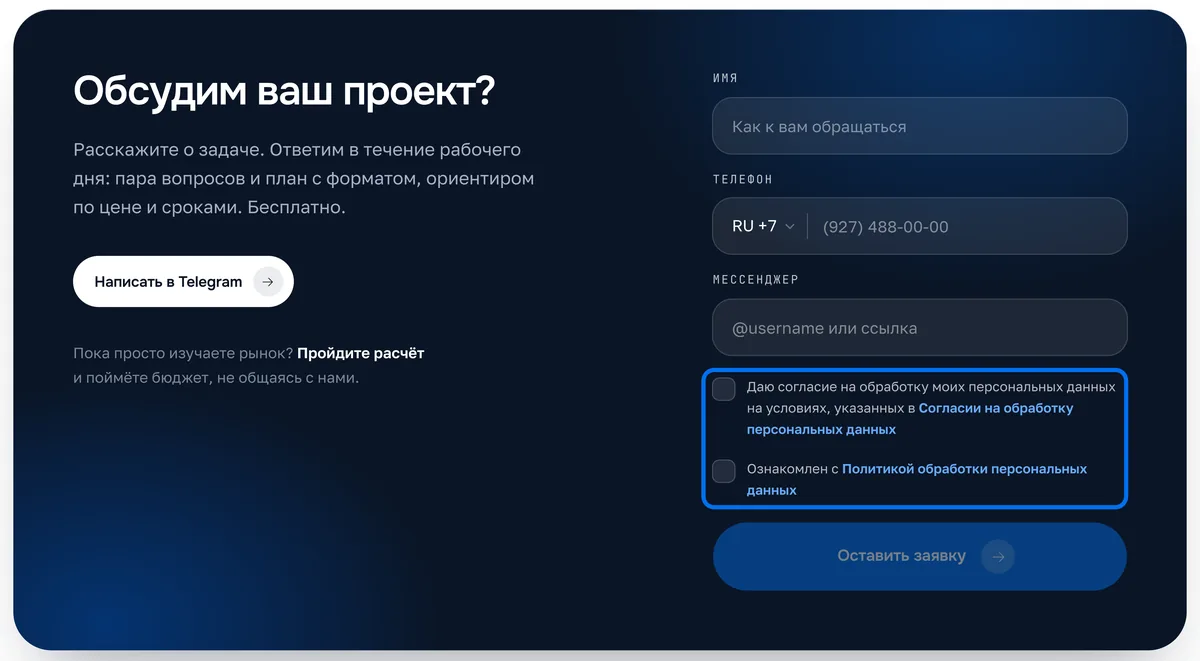
Галочка не отмечена заранее, ссылки на документы стоят рядом с кнопкой
Политика конфиденциальности для сайта: генератор, образец или юрист
Для лендинга или визитки с одной формой хватит генератора, если вычитать текст и дописать в него свои сервисы и сроки. Для интернет-магазина, сайта с личным кабинетом, онлайн-записи к врачу или любых чувствительных данных нужен юрист: ошибка в таком документе обходится дороже его работы.
Вариант
Что получаете
Где риск
Генератор (Тильды или отдельные сервисы)
Бесплатно, за 10–15 минут, структура по закону
Общий текст: не знает ваших форм, CRM, сроков хранения; поля с реквизитами часто остаются пустыми
Образец из интернета
Бесплатно
Чужие реквизиты, нормы до 2025 года, сервисы, которых у вас нет
Юрист по персональным данным
Документы под ваши процессы и полный пакет локальных актов
Дороже; сам юрист формы, хранение заявок и счётчики на сайте не настраивает
Настройка при разработке или доработке сайта
Документы, формы, cookie и хранение заявок делаются одновременно и совпадают друг с другом
Сложные случаи (медицина, дети, биометрия) всё равно требуют юриста
Из таблицы видно, что дешёвые варианты экономят на тексте, но не решают главного — совпадения документа с тем, что делает сайт. Например, кондитерская с лендингом и формой заказа торта спокойно обойдётся генератором, если впишет туда Тильду, Метрику и срок хранения заявок. А частной клинике с записью через сайт шаблон не подойдёт: данные о здоровье относятся к особой категории, для них другие правила, а утечка таких данных стоит компании 10–15 млн ₽ штрафа.
Нужно ли уведомлять Роскомнадзор, если на сайте есть форма
Да. Если сайт принимает заявки, вы обрабатываете персональные данные с помощью компьютера, а значит, должны до начала обработки подать уведомление в Роскомнадзор и попасть в реестр операторов (ст. 22 152-ФЗ). Это касается и ИП без сотрудников, и небольших ООО. Подача бесплатная, а штраф за неподачу с 30 мая 2025 года — 100–300 тыс. ₽, причём ИП платит столько же, сколько компания.
Именно эту обязанность чаще всего пропускают: про политику знают все, потому что ссылку на неё видно в каждом подвале, а уведомление снаружи не видно. Хотя проверить его проще, чем политику, — об этом ниже.
Кто обязан и подходят ли вам исключения
Уведомление подаёт каждый оператор: ООО, ИП, физическое лицо, в том числе самозанятый, который принимает заявки клиентов. Ни размер бизнеса, ни число сотрудников, ни система налогообложения значения не имеют. Сайт с формой — это всегда автоматизированная обработка: заявка записывается в базу конструктора или сервера, приходит на почту, попадает в таблицу.
Исключений в законе осталось три (ч. 2 ст. 22 в редакции с 1 сентября 2022 года):
данные в государственных информационных системах, созданных для защиты безопасности государства и общественного порядка;
обработка исключительно без средств автоматизации, то есть только на бумаге;
случаи, предусмотренные законодательством о транспортной безопасности.
Владельцу сайта не подходит ни одно. Даже если вы распечатываете каждую заявку и храните её в папке, сначала она попала в базу сервиса и в почтовый ящик, поэтому обработка уже автоматизированная. Прежние исключения — «данные только для исполнения договора», «только ФИО», «данные сотрудников» — отменены в 2022 году. Это важно, потому что многие статьи и образцы в интернете написаны раньше и до сих пор советуют «проверить, не попадаете ли вы под исключения».
Когда подавать и что делать, если сайт уже работает
Закон говорит: до начала обработки (ч. 1 ст. 22). Для сайта это значит — до того, как форма начнёт принимать заявки, то есть до запуска или до подключения первой формы.
Если сайт уже работает, а уведомления нет, подавайте сейчас. Часть 10 ст. 13.11 КоАП наказывает и за неподачу, и за несвоевременную подачу.
Поданное сегодня уведомление не отменяет того, что полгода сайт работал без него. Зато оно прекращает нарушение: инспектор, который откроет реестр завтра, увидит вас там. Ждать проверки, чтобы «тогда и подать», — худший вариант: если нарушение выявят, исправить его задним числом уже не получится.
Как подать уведомление: три способа
Подача бесплатная (ч. 5 ст. 22 152-ФЗ запрещает брать с оператора деньги за рассмотрение). Форма утверждена приказом Роскомнадзора № 180 от 28.10.2022, заполняется она на портале персональных данных pd.rkn.gov.ru. Дальше есть три пути.
Портал Роскомнадзора с электронной подписью. Заполняете форму на pd.rkn.gov.ru и подписываете усиленной квалифицированной электронной подписью (УКЭП — та же подпись, которой ИП и директор подписывают отчётность в налоговую). Это самый быстрый путь, если подпись уже есть и настроена на компьютере.
Госуслуги. Услуга подачи уведомления есть на портале; нужна подтверждённая учётная запись, а для ООО — профиль организации, к которому привязан директор или уполномоченный сотрудник. Удобно для ИП, у которого нет УКЭП. Если подпись всё же нужна, ИП и директор ООО могут бесплатно получить её в удостоверяющем центре ФНС.
На бумаге. Заполняете форму онлайн на pd.rkn.gov.ru, распечатываете, подписываете и отправляете почтой с описью вложения или относите в территориальное управление Роскомнадзора по месту регистрации.
Уведомление подписывает уполномоченное лицо оператора (ч. 1 ст. 22): ИП — сам, в ООО — директор или сотрудник по доверенности. Студия или фрилансер, который делал сайт, может подготовить сведения, но подать уведомление от своего имени за вас не может. Есть и платные сервисы, которые заполняют форму за оператора, но это удобство, а не обязательный шаг.
Само заполнение для простого сайта обычно занимает час, если заранее собрать сведения о сервисах. Именно на этом шаге владельцы застревают: в форме нужно указать, где физически лежит база данных и какие меры защиты приняты, а эти ответы знает тот, кто настраивал сайт. Когда сайт делаем мы, список сервисов и адресов баз данных собираем вместе с владельцем при запуске. Тогда уведомление совпадает и с политикой, и с тем, как реально работает сайт → рассчитать проект.
Что указать в уведомлении
Состав сведений задают ч. 3 и 3.1 ст. 22 152-ФЗ. Цели обработки указываются по одной, и для каждой — свой набор данных, людей, оснований и действий. Ниже — как это выглядит для обычного сайта с формой заявки.
Что требует закон
Что написать для сайта с формой
Наименование (ФИО ИП) и адрес оператора
Как в ЕГРИП или ЕГРЮЛ, плюс ИНН и ОГРН
Цели обработки
Конкретно: «обработка заявок с сайта», «исполнение договора», «рассылка», а не «уставная деятельность»
Для каждой цели: категории данных, категории людей, правовое основание, действия, способы
Например: ФИО, телефон, e-mail; клиенты и посетители сайта; согласие; сбор, запись, хранение, удаление; смешанная обработка с передачей по сети
Меры защиты по ст. 18.1 и 19, есть ли шифровальные средства
Назначен ответственный, утверждена политика, разграничены доступы, есть резервные копии; про шифрование — какие средства используются, например защищённое HTTPS-соединение
Ответственный за организацию обработки и его контакты
У ИП — он сам: ФИО, телефон, почтовый адрес, e-mail
Дата начала обработки
Дата запуска формы на сайте
Срок или условие прекращения
«До достижения целей обработки» или ликвидация ООО, а не «бессрочно»
Есть ли передача за границу
Нет — если ни один сервис сайта не отправляет данные за рубеж; да — если стоит Google Analytics, reCAPTCHA или зарубежный чат
Место нахождения базы данных
Название и адрес дата-центра. Для Тильды — АО «Селектел» и ООО «Яндекс.Облако», их адреса Тильда приводит в справке; для сайта на своём коде — дата-центр хостинга
Сведения о безопасности по требованиям Правительства
Уровень защищённости по постановлению Правительства № 1119; для сайта малого бизнеса с контактами клиентов это, как правило, 4-й уровень
Самая частая ошибка в уведомлении — переписанный чужой образец, в котором базы данных, цели и сервисы не совпадают с сайтом. Например, интернет-магазин одежды указал в уведомлении базу на серверах Тильды, а через год переехал на собственный движок у другого хостера. Политика осталась старой, уведомление тоже, и при проверке оба документа описывают сайт, которого уже нет.
Сама форма — на портале персональных данных Роскомнадзора. Раздел о местонахождении базы данных в ней отдельный: страна, название и адрес дата-центра — те же сведения, что в таблице выше.
Что происходит после подачи: реестр, изменения, прекращение
Роскомнадзор вносит сведения в реестр операторов в течение 30 дней с момента получения уведомления (ч. 4 ст. 22). Реестр общедоступный, кроме сведений о средствах защиты: себя можно найти на pd.rkn.gov.ru по ИНН или названию. Если сведения неполные или противоречивые, Роскомнадзор вправе запросить уточнения (ч. 6), и тогда придётся подать исправленное уведомление.
Уведомление — не разовая формальность, потому что сайт меняется. Если изменились сведения из уведомления, нужно сообщить об этом не позднее 15-го числа месяца, следующего за месяцем изменений (ч. 7 ст. 22). Для сайта поводами становятся вполне будничные вещи: подключили CRM, добавили рассылку, перенесли сайт с Тильды на собственный код, сменили хостинг, начали принимать оплату на сайте. Например, вы 20 марта переехали на новый сервер — изменения нужно подать до 15 апреля.
Если вы прекращаете обработку, например закрываете ИП или бизнес, Роскомнадзор нужно уведомить в течение 10 рабочих дней с даты прекращения (там же, ч. 7). Какой статьёй КоАП наказывают за просроченные изменения, однозначной практики пока нет, но рисковать нет смысла: подача изменений тоже бесплатна и делается через тот же портал.
Штраф за неподачу и почему ИП платит как компания
За неподачу или несвоевременную подачу уведомления действует ч. 10 ст. 13.11 КоАП. Её ввёл закон 420-ФЗ от 30.11.2024, санкции работают с 30 мая 2025 года: граждане платят 5–10 тыс. ₽, должностные лица — 30–50 тыс. ₽, юрлица — 100–300 тыс. ₽.
Для ИП здесь главный сюрприз. Обычно в КоАП предприниматель отвечает как должностное лицо, и штрафы для него мягче.
Но примечание 1 к ст. 13.11 прямо говорит, что по частям 1.1 и 8–18 этой статьи ИП несут ответственность как юридические лица. Поэтому ИП за неподанное уведомление платит те же 100–300 тыс. ₽, что и ООО. На некоторых сайтах для ИП до сих пор пишут 5–10 тыс. ₽ — это сумма для граждан, а не для предпринимателей.
Почему многие продолжают не подавать уведомление? До 30 мая 2025 года за это наказывали по общей ст. 19.7 КоАП, и организация рисковала максимум 5 тыс. ₽. Обязанность существовала много лет, но игнорировать её было дешевле, чем разбираться. Теперь это одно из самых дорогих «формальных» нарушений, и выявить его проще всего: инспектор берёт ИНН из реквизитов в подвале сайта и ищет его в публичном реестре.
Есть одна оговорка. Ст. 13.11 не входит в список статей, по которым запрещено заменять штраф предупреждением (ч. 2 ст. 4.1.1 КоАП). Поэтому малому бизнесу за впервые совершённое нарушение, выявленное в ходе госконтроля и не причинившее вреда, штраф могут заменить предупреждением. Но это решение проверяющего и суда, а не право нарушителя, и рассчитывать на него вместо подачи уведомления не стоит.
Если данные утекли: 24 и 72 часа
Если заявки с сайта оказались у посторонних — взломали админку, выложили в открытый доступ таблицу, сотрудник переслал базу, — оператор обязан сообщить об этом Роскомнадзору (ч. 3.1 ст. 21 152-ФЗ). В течение 24 часов с момента, как вы узнали об инциденте: что произошло, предполагаемые причины и вред, какие меры приняли, кто из вашей стороны отвечает за взаимодействие. В течение 72 часов — результаты внутреннего расследования и сведения о виновных, если они известны.
За то, что не сообщили или сообщили с опозданием, действует ч. 11 ст. 13.11 КоАП: для юрлиц и ИП 1–3 млн ₽. Сама утечка наказывается отдельно (ч. 12–14), от 3 млн ₽ за утечку данных 1–10 тыс. человек. Для небольшого сайта самый реальный сценарий выглядит так: доступ к почте, куда падают заявки, был у бывшего подрядчика, и пароль никто не сменил. Поэтому при смене студии или сотрудника первым делом меняют пароли от почты, CRM и админки сайта.
Все сроки, которые оператору нужно соблюдать после подачи уведомления, — в одной таблице:
Событие
Срок
Что происходит
Запуск формы на сайте
до начала обработки
Вы подаёте уведомление (ч. 1 ст. 22 152-ФЗ)
Роскомнадзор получил уведомление
до 30 дней
Вас вносят в реестр операторов (ч. 4 ст. 22)
Сменились сервисы, хостинг или цели
до 15-го числа следующего месяца
Вы подаёте изменения (ч. 7 ст. 22)
Обработка прекращена
10 рабочих дней
Вы сообщаете о прекращении (ч. 7 ст. 22)
Утечка данных
24 часа с момента, как узнали
Первое сообщение: что случилось и какие меры приняты (ч. 3.1 ст. 21)
Утечка данных
72 часа
Результаты внутреннего расследования (ч. 3.1 ст. 21)
Что ещё нужно, кроме политики и уведомления
Политика и уведомление закрывают документальную часть, но штрафы чаще выписывают за то, как устроен сам сайт: как собирается согласие, где хранятся заявки и когда запускается аналитика. Ниже — обязанности, без которых даже идеальная политика не защищает.
Согласие отдельным документом. Политика описывает правила для всех посетителей, согласие — это «да» конкретного человека. С 1 сентября 2025 года согласие оформляют отдельно от других документов (ч. 1 ст. 9 152-ФЗ в редакции закона 156-ФЗ от 24.06.2025). Поэтому одна галочка «согласен с политикой, офертой и рассылкой» больше не годится. Как написать текст согласия и настроить галочку в формах на Тильде и на коде, мы разобрали в статье «Согласие на обработку персональных данных на сайте».
Хранение данных в России. С 1 июля 2025 года действует новая редакция ч. 5 ст. 18 152-ФЗ (закон 23-ФЗ от 28.02.2025). Записывать, хранить и обновлять данные граждан РФ с использованием баз за границей теперь прямо не допускается. Норма касается первичного сбора, то есть того места, куда заявка попадает первой, и исключений для сайтов в ней нет. Штраф по ч. 8 ст. 13.11 КоАП — 1–6 млн ₽ для юрлиц, и ИП снова платит как юрлицо, за повторное нарушение — 6–18 млн ₽.
На практике её нарушают обычные владельцы сайтов, которые ничего не скрывают:
заявки падают на почту Gmail;
форма сделана в Google Forms;
Telegram-бот пересылает имя и телефон в чат;
сайт пишет лиды сразу в зарубежную CRM.
Исправляется это перенастройкой, а не текстом. Заявка сначала записывается в базу в России (российский конструктор, свой сервер, российская CRM), а в мессенджер уходит только уведомление «пришла новая заявка» без имени и телефона. Именно так устроен приём заявок на сайте PIXONA, подробнее — ниже.
У форм на Тильде заявки хранятся на российских серверах платформы. Но проверьте, куда ещё они дублируются: почта на Gmail и бот в Telegram часто уводят данные мимо этой схемы.
На этом шаге самостоятельная настройка чаще всего и буксует. Текст политики можно поправить за вечер, а перенос приёма заявок — это работа с формами, вебхуками и уведомлениями. На Тильде нужно пересмотреть подключённые сервисы приёма данных и убедиться, что в Telegram не уходят поля формы. На собственном коде нужен обработчик, который сначала сохраняет заявку в базу и только потом отправляет уведомление.
Ошибку здесь не видно: сайт работает, заявки приходят, а телефоны клиентов продолжают оседать в зарубежном сервисе. При разработке и доработке сайта мы переводим формы на такую схему и проверяем каждую точку сбора → посчитать доработку.
Cookie, Метрика и Вебвизор. Прямо закон cookie не называет. Но идентификатор Метрики вместе с IP-адресом и историей посещений позволяет выделить конкретного посетителя, поэтому Роскомнадзор и юристы относят такие данные к персональным. Надёжная схема — баннер с выбором и запуск счётчиков только после согласия, плюс раздел о cookie в политике.
Счётчик, подключённый обычным способом, стартует сразу при загрузке страницы, поэтому для запуска по согласию нужен код, который загружает скрипт Метрики только после нажатия «Принять». Детали настройки — в той же статье про согласие.
Отдельно проверьте Вебвизор. По умолчанию Метрика скрывает поля, которые распознаёт как личные, но если в настройках Вебвизора включено «Записывать все поля», в записях сессий окажутся телефоны и имена из форм. Опцию стоит выключить, а поля формы пометить классом ym-disable-keys.
Передача за границу. Google Analytics, reCAPTCHA, зарубежные виджеты чатов и рассылок отправляют данные посетителей за рубеж. Это трансграничная передача, и о ней подают отдельное уведомление по ст. 12 152-ФЗ до её начала. В страны, которые не обеспечивают адекватную защиту данных, передавать можно только после рассмотрения уведомления Роскомнадзором. Проще всего заменить такие сервисы российскими аналогами, тогда и отдельное уведомление не понадобится.
Отзывы с именем и фото, рассылки. Для отзывов клиентов с именами и фотографиями нужно согласие на распространение данных (ст. 10.1 152-ФЗ), отдельное от согласия на обработку заявки. Рекламная рассылка требует отдельного согласия на получение рекламы (ст. 18 закона «О рекламе»).
Какие ошибки чаще всего приводят к штрафу и как их находит Роскомнадзор
Большинство нарушений видно со стороны, без доступа к вашей CRM и почте. Проверка часто выглядит так: инспектор открывает сайт как обычный посетитель и ищет политику в подвале и у форм. Он смотрит, отмечена ли галочка заранее и загружается ли Метрика до ответа на баннер, а по ИНН из реквизитов проверяет вас в реестре операторов. Поводом становятся жалобы посетителей и наблюдение за сайтами, которое Роскомнадзор ведёт без контакта с владельцем.
Чаще всего на таких проверках находят одно и то же:
Политики нет у всплывающей формы, квиза или корзины, хотя в подвале ссылка стоит: ч. 2 ст. 18.1 требует публикации на страницах сбора, а это именно они.
В тексте остались чужие реквизиты или пустые поля генератора вроде «[Наименование оператора]», и документ формально опубликован, но описывает не вас.
Галочка согласия стоит заранее или одна галочка закрывает и политику, и оферту, и рассылку — после 1 сентября 2025 года такое согласие не считается полученным.
Вторая группа ошибок связана с несовпадением документов и реальности:
Политика обещает «не передаём третьим лицам», а заявки уходят в CRM и службу доставки.
Уведомление в реестре описывает старый хостинг.
Документ не обновляли три года, хотя за это время появились рассылка и онлайн-оплата.
Каждое такое расхождение превращает ваши же документы в доказательство нарушения.
Третья группа — то, что снаружи как будто не видно, но проверяющий легко установит. Заявки дублируются на Gmail, бот в Telegram пересылает телефоны, а уведомления в реестре нет вовсе.
Какие штрафы грозят в 2026 году
Штрафы за нарушения с персональными данными собраны в ст. 13.11 КоАП. Повысились они не все и не одновременно: часть сумм действует с 2019–2023 годов, а штрафы за неподачу уведомления и утечки появились с 30 мая 2025 года. Ниже — нарушения, которые встречаются на сайтах малого бизнеса.
Нарушение
Часть ст. 13.11 КоАП
Редакция
ИП
Юрлицо
Политика не опубликована или к ней нет доступа
ч. 3
19-ФЗ от 24.02.2021
10–20 тыс. ₽
30–60 тыс. ₽
Обработка без правового основания, в том числе без согласия
ч. 1
420-ФЗ, с 30.05.2025
50–100 тыс. ₽ (как должностное лицо)
150–300 тыс. ₽
Обработка без письменного согласия, когда оно обязательно
ч. 2
589-ФЗ от 12.12.2023
100–300 тыс. ₽ (как должностное лицо)
300–700 тыс. ₽
Не подано уведомление в Роскомнадзор
ч. 10
420-ФЗ, с 30.05.2025
100–300 тыс. ₽
100–300 тыс. ₽
Не сообщили об утечке
ч. 11
420-ФЗ, с 30.05.2025
1–3 млн ₽
1–3 млн ₽
Данные собираются в базы за границей
ч. 8
405-ФЗ от 02.12.2019
1–6 млн ₽
1–6 млн ₽
Утечка данных 1–10 тыс. человек
ч. 12
420-ФЗ, с 30.05.2025
3–5 млн ₽
3–5 млн ₽
Из таблицы видна неприятная для ИП закономерность. По частям 1–3 у предпринимателя суммы ниже, чем у компании, а по частям 8–18, куда входят уведомление, утечки и локализация, он платит наравне с ООО. Какой частью квалифицировать отсутствие согласия у формы — ч. 1 или ч. 2, — зависит от обстоятельств и решается проверяющим и судом, поэтому мы привели обе.
Дальше суммы только растут. Утечка данных о здоровье стоит 10–15 млн ₽ (ч. 16), биометрии — 15–20 млн ₽ (ч. 17). За повторную утечку штраф считают от выручки: 1–3%, но не меньше 20–25 млн ₽ (ч. 15 и 18).
Как PIXONA настраивает это при разработке и доработке сайта
Мы закладываем юридическую часть в проект с первого этапа, потому что она влияет на устройство сайта: куда пишутся заявки, как собрана форма, когда запускается аналитика. Добавить политику в конце легко, а переделывать хранение заявок на работающем сайте — дольше и дороже.
Как это устроено на нашем сайте pixona-studio.ru:
Заявки хранятся в собственной базе на сервере в России, а не в зарубежной CRM или Google-таблице. Поэтому в уведомлении и политике один адрес базы, и он совпадает с реальностью.
В Telegram приходит только уведомление о новой заявке, без имени и телефона, — так мессенджер не становится зарубежной базой с персональными данными. Копия заявки уходит на рабочую почту zayavki@pixona-studio.ru.
Метрика ждёт согласия. Cookie-баннер показывается до запуска счётчика, и пока посетитель не согласился, Метрика не загружается.
Отдельные страницы/politika и /soglasie, ссылки на них в подвале и у каждой формы.
Уведомление в Роскомнадзор PIXONA как оператор подавала: без него остальная настройка не закрывает требования закона.
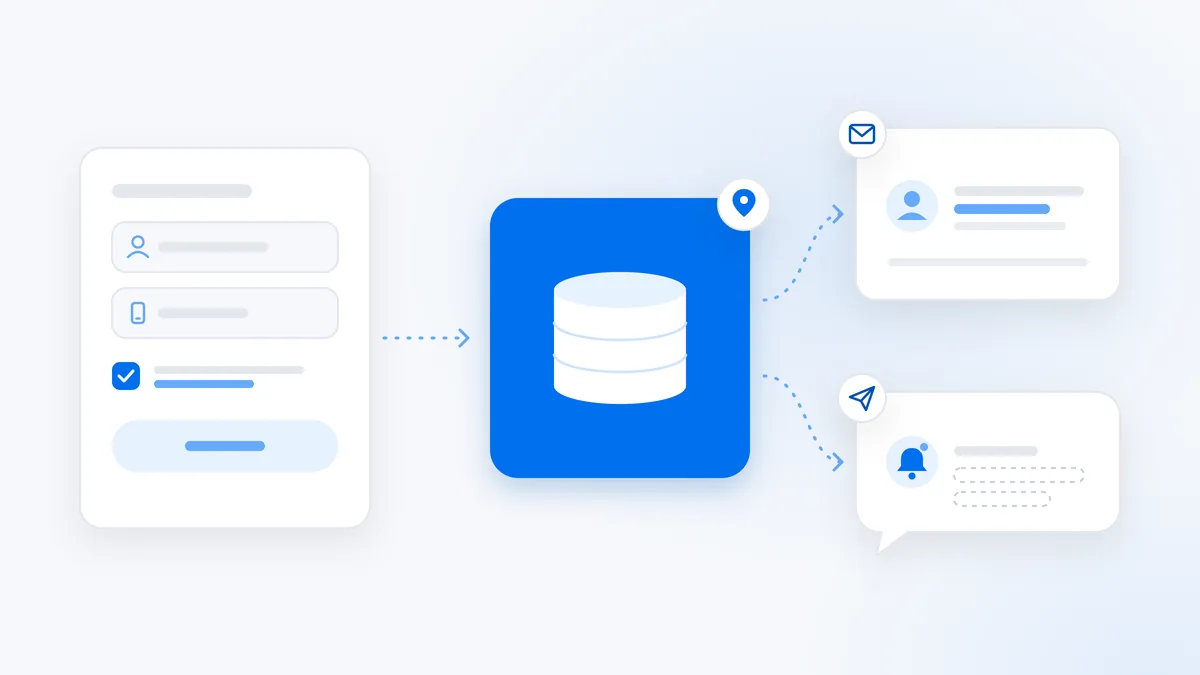
Заявка сначала записывается в базу на сервере в России, на почту уходит её копия, а в мессенджер — только сигнал о новой заявке без имени и телефона
На проектах клиентов при разработке или доработке мы делаем то же самое:
Проходим сайт и составляем карту данных: какие формы, квизы, корзины, чаты, счётчики и пиксели есть и куда уходит каждая заявка.
Переводим приём заявок на хранилище в России и оставляем в мессенджерах только уведомления.
Ставим у каждой формы отдельную галочку согласия со ссылками на документы, включая всплывающие окна и корзину.
Настраиваем cookie-баннер так, чтобы Метрика и пиксели запускались после согласия.
Сверяем документы с реальными формами и сервисами, чтобы политика, согласие и уведомление описывали один и тот же сайт.
Это работает и на конструкторах (Tilda, Creatium и другие), и на собственном коде (Next.js с базой PostgreSQL на российском хостинге). Ориентиры по ценам разработки у PIXONA:
На чём делать сайт, если для вас важно, где физически хранятся заявки, мы разбирали в статье «Конструктор или код». Отдельной услуги с фиксированной ценой «привести сайт к 152-ФЗ» у нас нет: сайты приходят в разном состоянии. Опишите задачу в заявке — посмотрим ваш сайт и скажем, что нужно поправить и сколько это займёт.
Чего мы не делаем. Мы не подменяем юриста там, где он нужен: медицинские данные, данные детей, биометрия и большие клиентские базы требуют юриста по персональным данным, и в таких проектах тексты документов готовит он. И мы не подаём уведомление в Роскомнадзор от своего имени: подписать его может только оператор, то есть вы. Наша часть — сделать так, чтобы сайт работал ровно так, как написано в ваших документах, и чтобы для уведомления у вас были точные сведения о сервисах и базах данных.
Вопросы и ответы
Нужна ли политика конфиденциальности, если на сайте только форма «имя и телефон»?
Да. Имя и телефон — персональные данные, и сайт, который их собирает, обязан опубликовать политику (ч. 2 ст. 18.1 152-ФЗ). Вместе с ней у формы нужна отдельная галочка согласия, заявки должны храниться в России, а вы — числиться в реестре операторов Роскомнадзора.
Нужно ли ИП без сотрудников подавать уведомление в Роскомнадзор?
Да, если ИП принимает заявки через сайт. Исключения для трудовых отношений и «данных только для договора» отменили в 2022 году. А сайт с формой — это автоматизированная обработка, и под оставшиеся исключения ч. 2 ст. 22 она не подпадает. Подача бесплатная, через pd.rkn.gov.ru, Госуслуги или почтой.
Правда ли, что ИП за неподанное уведомление платит 300 тысяч?
Да, от 100 до 300 тыс. ₽. По примечанию 1 к ст. 13.11 КоАП за нарушения по частям 1.1 и 8–18, в том числе ч. 10 о неподаче уведомления, ИП отвечают как юридические лица. Сумма 5–10 тыс. ₽, которую иногда пишут для ИП, относится к гражданам.
Можно ли просто скачать образец политики конфиденциальности?
Как основу — да, публиковать как есть — нет. Замените реквизиты, перечислите свои формы и сервисы, укажите реальные сроки хранения и адрес базы данных. Образцы, составленные до 2025 года, не учитывают отдельное согласие и запрет на хранение заявок в зарубежных базах.
Политика конфиденциальности и согласие — это один документ?
Нет. Политика объясняет, как вы обращаетесь с данными всех посетителей. Согласие — разрешение конкретного человека, и с 1 сентября 2025 года его оформляют отдельно от других документов. На сайте это две страницы и отдельная галочка у формы.
Можно ли принимать заявки только в Telegram?
Если бот пересылает имя и телефон в чат, данные первыми попадают на серверы мессенджера за пределами России. По распространённой позиции юристов это риск нарушить требование хранить данные в России (ч. 5 ст. 18 152-ФЗ, штраф от 1 млн ₽). Надёжнее записывать заявку в базу в России, а в Telegram отправлять только уведомление без персональных данных.
Кто отвечает, если сайт делала студия?
Владелец сайта: он оператор персональных данных, он подаёт уведомление и платит штраф. Студия, хостинг и Тильда обрабатывают данные по его поручению. Поэтому до старта договоритесь с подрядчиком, кто готовит документы, где хранятся заявки и кто собирает сведения для уведомления.
Проверим, что нужно вашему сайту, и посчитаем работу
Если сайт уже работает, начните с простого: пройдите его как посетитель, найдите все формы и проверьте себя в реестре операторов по ИНН. Если что-то из статьи у вас не настроено или сайт только в планах, мы заложим в проект политику, согласие, хранение заявок в России и запуск аналитики по согласию. Отметьте это в калькуляторе стоимости — по заявке скажем, что нужно сделать на вашем сайте и сколько это займёт.